Злам Shark 6 змусив BYD закривати вразливість
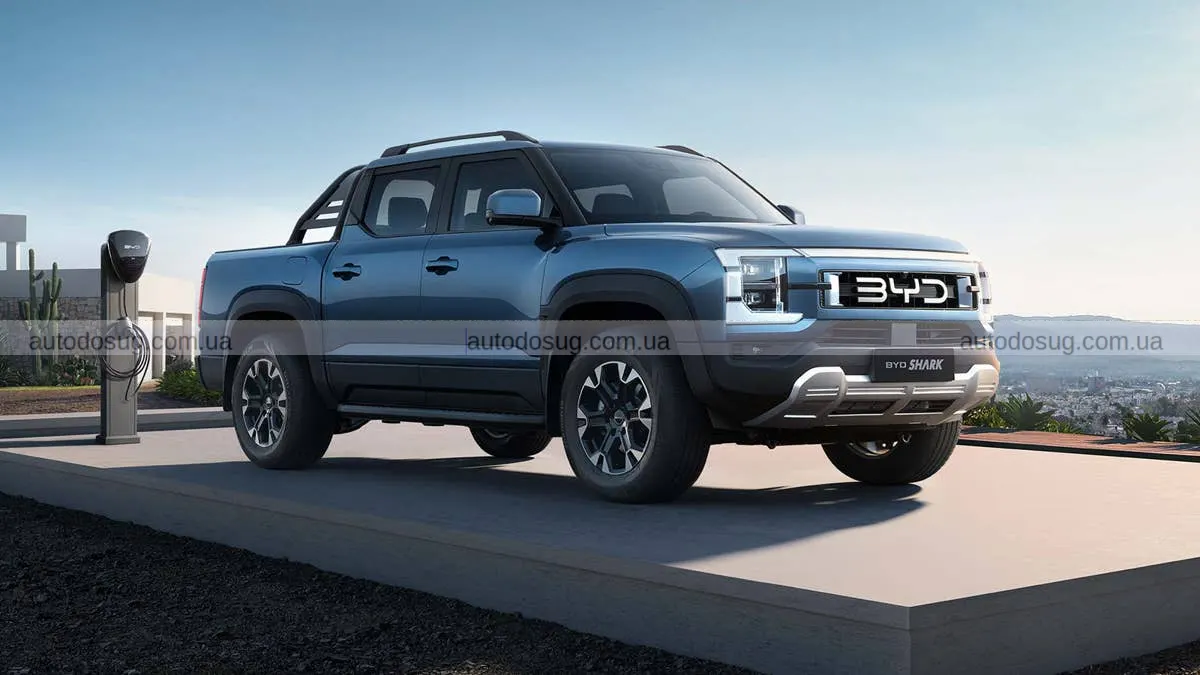
Fortify Labs за два тижні отримала доступ до даних, дзвінків і частини функцій BYD Shark 6. Після розголосу компанія заявила, що проблему вже усунула.
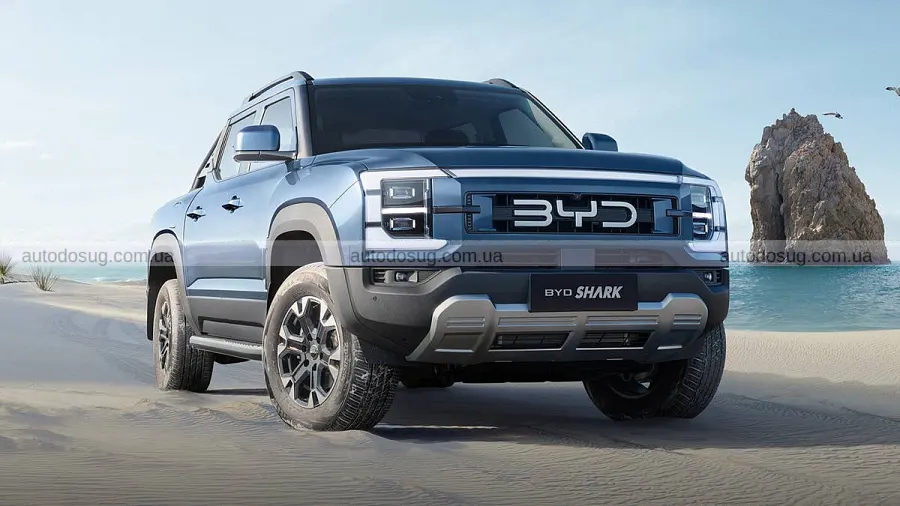
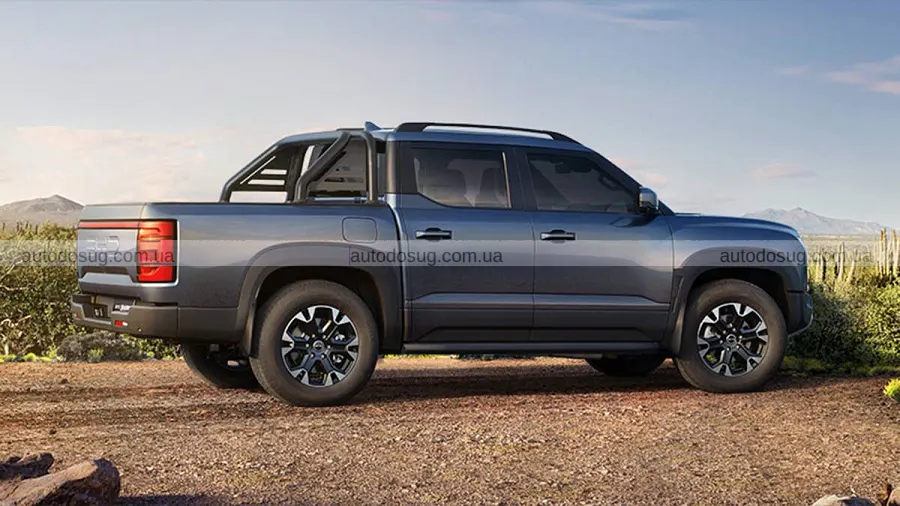
BYD опинилася в центрі гучної історії після того, як дослідники зуміли зламати пікап Shark 6. За два тижні команда Fortify Labs дісталася до даних про місцеперебування і навіть до телефонних дзвінків, зроблених у машині. І не тільки. Доступ відкрився ще й до частини функцій авто.
Після публікації результатів компанія вже почала розбиратися з інцидентом.
Як дослідники дісталися до системи
Про злам заговорили після матеріалу австралійського Four Corners, який посилався на висновки Fortify Labs. За даними джерела, BYD Australia запустила офіційне внутрішнє розслідування після того, як історія набула розголосу 21 вересня 2026 року.
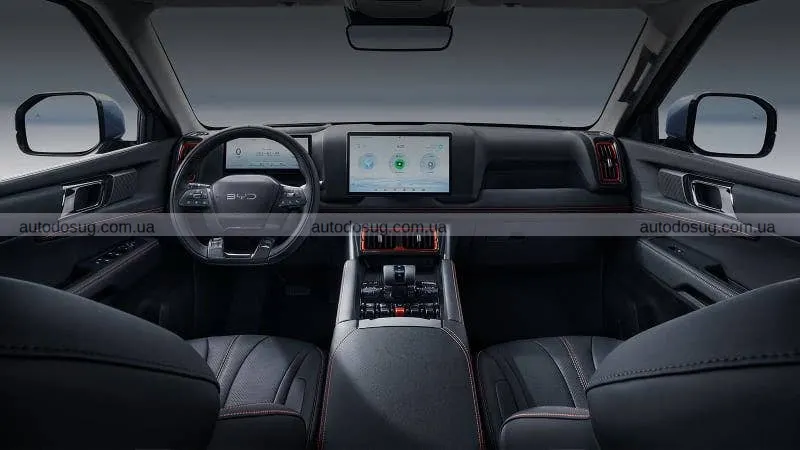
BYD China теж взялася вивчати ситуацію. У компанії проблему назвали «дефектом програмного забезпечення». Для доступу дослідники використали Android Debug Bridge, або ADB, — інструмент, який дає змогу працювати з Android-пристроями. Саме на Android побудована мультимедійна система DiLink, встановлена в Shark 6, і її ж використовують в інших моделях BYD та Denza.
Що саме вдалося побачити
Найчутливіше в цій історії — не лише особисті дані. Fortify Labs отримала можливість віддалено взаємодіяти з функціями автомобіля. Йдеться про фари, склоочисники та інші можливості, до яких у разі успішної атаки може з’явитися доступ.
Після виявлення проблеми BYD заявила, що вже усунула її. Як пише AUTODOSUG, у компанії пояснили: додаток, який використовували під час експерименту, вимагав фізичного дотику для підтвердження встановлення в мультимедійну систему. Також BYD повідомила, що випустила коригувальну дію, яка прибирає ненавмисний шлях, що дозволяв увімкнути ADB через інтерфейс користувача. Саме це, за словами виробника, і закрило доступ, знайдений під час розслідування.
Оновлення по повітрю для Shark 6, за словами компанії, вийде лише після того, як нове ПЗ пройде ретельну перевірку. Окремо BYD планує з’ясувати, чи потрібен такий самий патч іншим її моделям.
Що уточнили самі дослідники
Після резонансу Fortify Labs опублікувала власне пояснення. Там наголосили, що сюжет Four Corners показав не все, що робила команда під час тесту. Початкова мета дослідників була такою: змоделювати віддалений доступ, який виробник може мати до підключеного автомобіля, і показати, як цим доступом можуть зловживати.
Є й важливе уточнення. На цей момент система залишається вразливою до зламу, але для атаки потрібна фізична присутність. Хакеру доведеться встановити програмне забезпечення та під’єднатися до CAN bus, щоб отримати доступ до функцій автомобіля.
У Fortify Labs окремо підкреслили, що подібний метод може спрацювати і проти інших Android-блоків у машинах інших виробників, якщо ті недостатньо захищені. На думку дослідників, не варто беззастережно вірити, що автомобілі від виробника автоматично безпечні. Ідеться не лише про китайські бренди, а й про машини зі США, Європи та інших країн Азії.
Чому ця історія вийшла за межі однієї моделі
Інцидент із Shark 6 привернув увагу ще й тому, що Android як основу для мультимедійних систем використовують не тільки в BYD. У тексті джерела прямо сказано, що багато китайських виробників також спираються на цю платформу. А це вже ширша проблема.
Знайдений шлях атаки може бути небезпечним і для інших авто з подібною архітектурою, якщо виробник не закрив усі можливості доступу як слід.
Тому випадок із BYD — не просто історія про один пікап. Він показав, що сучасне авто може мати вразливості, які виходять далеко за межі звичних налаштувань мультимедіа. У зоні ризику опиняються не лише дані водія, а й елементи керування, пов’язані з базовими функціями машини.
Fortify Labs окремо наголосила, що проблема не обмежується Австралією. Дослідники назвали її глобальною. Тобто іншим країнам теж варто звернути на це увагу.
Ідея окремого рейтингу безпеки
Після цього випадку знову заговорили про потребу в окремій оцінці кіберзахищеності автомобілів. Серед рекомендацій, які пролунали, — запровадити Cyber Security Star Rating поруч із традиційним австралійським рейтингом безпеки NCAP.
Втім, зробити це буде непросто. На відміну від краш-тестів, у кібербезпеці все змінюється дуже швидко. Те, що працює сьогодні, вже завтра може виявитися ненадійним. І для галузі поки що немає усталеного процесу чи єдиної методики, за якою можна було б оцінювати рівень захищеності авто.
Є й ще одна проблема. Навіть якщо машина отримає п’ять зірок сьогодні, це зовсім не означає, що вона залишиться такою ж безпечною завтра. Історія з BYD Shark 6 це тільки підкреслила — цифровий захист сучасного автомобіля може виявитися значно крихкішим, ніж здається.
Оригінал матеріалу опубліковано на AUTODOSUG:
https://autodosug.com.ua/zlam-shark-6-zmusyv-byd-zakryvaty-vrazlyvist/